

Table of Contents

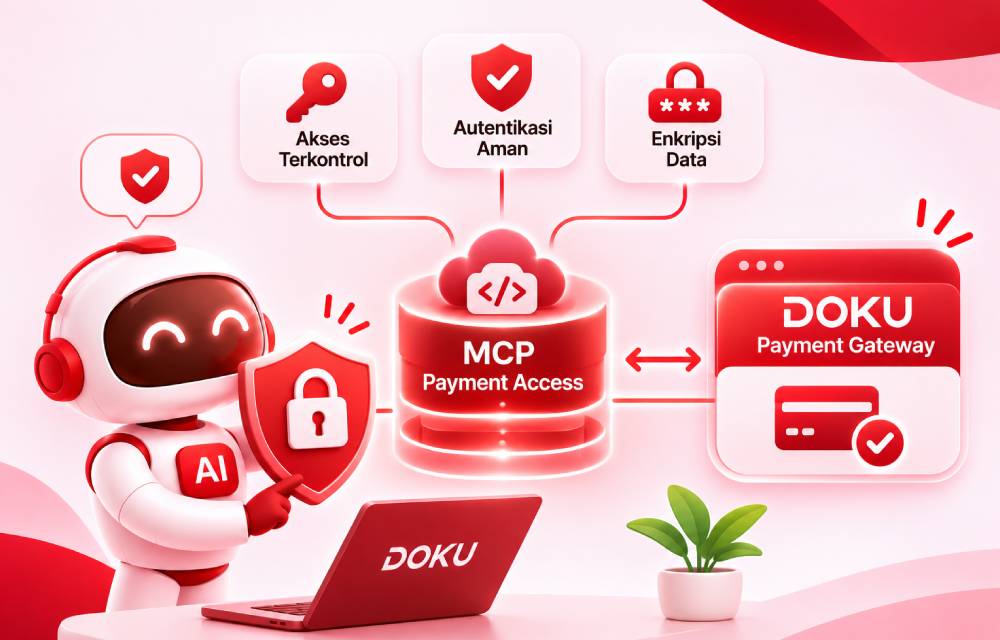
Secure MCP Payment Access adalah mekanisme keamanan yang mengatur bagaimana AI Agent dapat mengakses dan berinteraksi dengan sistem pembayaran melalui MCP Server. Mekanisme ini memastikan setiap permintaan pembayaran berjalan dengan autentikasi, otorisasi, dan kontrol akses yang sesuai, sehingga aktivitas transaksi tetap terjaga dan tidak semua instruksi AI dapat langsung dieksekusi.
Dalam implementasi Agentic Payments bersama DOKU, keamanan akses menjadi aspek penting karena AI Agent terhubung dengan infrastruktur pembayaran melalui MCP Server dan Payment API. Dengan pengaturan akses yang tepat, bisnis dapat mengontrol izin AI Agent dalam membuat permintaan pembayaran, memeriksa status transaksi, hingga menjalankan tindakan tertentu. Lantas, agaimana Secure MCP Payment Access bekerja dan apa saja mekanisme keamanan yang perlu diperhatikan?
Memahami Security Model untuk Agentic Payments
Agentic payments adalah model ketika AI agent dapat membantu atau menjalankan aktivitas pembayaran melalui tools dan sistem yang terhubung. Arsitekturnya secara sederhana dapat digambarkan sebagai:

MCP menjadi lapisan komunikasi, bukan sumber kepercayaan utama. MCP mendukung pola client-server dan memungkinkan server menyediakan tools yang dapat dipanggil oleh aplikasi AI. Pada transport HTTP, MCP juga mendukung mekanisme autentikasi seperti bearer token, API key, custom headers, dan merekomendasikan OAuth untuk memperoleh token.
Karena itu, MCP security payment harus dibangun secara berlapis. Bisnis perlu memastikan bahwa setiap request memiliki identitas yang jelas, hak akses terbatas, credential yang terlindungi, serta mekanisme untuk menghentikan akses ketika terjadi anomali.
Pendekatan ini sejalan dengan perhatian regulator terhadap keamanan sistem pembayaran. Bank Indonesia melalui PBI No. 2 Tahun 2024 mengatur keamanan sistem informasi dan ketahanan siber, termasuk identifikasi risiko, perlindungan data, deteksi, respons, dan pemulihan insiden.
Membangun Authenticated MCP Connection yang Aman
Lapisan pertama adalah memastikan hanya client yang sah yang dapat terhubung ke MCP server. MCP authentication payment sebaiknya tidak berhenti pada pemeriksaan apakah koneksi berhasil. Sistem juga perlu mengetahui siapa client, aplikasi, tenant, atau agent yang sedang meminta akses.
Untuk remote MCP server, authentication dapat ditempatkan pada transport layer. OAuth dapat digunakan untuk mendapatkan token, sementara server bertugas memverifikasi token tersebut sebelum request diteruskan. Dalam sistem pembayaran, prinsip sederhananya adalah:
- No identity
- No payment capability
Jangan memberikan akses transaksi kepada koneksi anonim hanya karena tool tersebut berada di balik MCP.
Menetapkan Batas Akses terhadap Merchant Credentials
Credential pembayaran sebaiknya tidak pernah menjadi bagian dari prompt atau context AI. Misalnya, agent mengetahui bahwa sebuah merchant memiliki API credential. Informasi tersebut tidak berarti model harus dapat membaca atau menyalin credential tersebut. Gunakan boundary yang jelas:
- AI Agent
- MCP Tool
- Secure Credential Store
- Payment API
Dengan model ini, MCP server bertindak sebagai perantara yang memiliki akses terbatas ke credential. Agent hanya menerima hasil operasi yang diperlukan, bukan secret yang digunakan di belakang layar. Pendekatan ini membantu mengurangi risiko credential leakage melalui log, prompt, model context, atau tool output.
Baca juga: Mendorong Masa Depan Agentic Commerce: DOKU MCP Server dan Protokol Agent Payments dari Google
Mengelola Identitas dan Permission AI Agent
AI agent perlu memiliki identitas yang dapat dibedakan dari user, aplikasi, dan merchant. Contohnya, sebuah perusahaan dapat memiliki agent untuk customer service yang hanya boleh:
- memeriksa status pembayaran
- mencari transaksi berdasarkan referensi tertentu
- membuat payment link dengan batas nominal tertentu.
MCP access control harus dirancang berdasarkan tindakan, bukan sekadar berdasarkan koneksi. Permission dapat dikategorikan menjadi read, create, modify, refund, dan payout. Setiap kategori sebaiknya memiliki policy sendiri. Jika sebuah agent berhasil disalahgunakan, dampaknya dapat dibatasi pada capability yang memang diberikan.
Menerapkan Prinsip Least Privilege pada Payment Actions
Prinsip least privilege berarti AI agent hanya mendapatkan akses minimum yang diperlukan untuk menyelesaikan tugas. Jika agent hanya perlu membuat payment link, tidak ada alasan memberikan akses ke payout.
Selain itu, apabila agent hanya perlu mengecek status transaksi, tidak perlu memberikan izin membuat transaksi baru. Scope juga dapat dibatasi berdasarkan:
Action: create payment atau read transaction.
Amount: maksimum nominal transaksi.
Merchant: hanya merchant atau account tertentu.
Environment: sandbox saja atau production.
Time: credential atau authorization hanya berlaku dalam periode tertentu.
Ini merupakan fondasi penting untuk AI agent payment security karena model AI dapat menghasilkan keputusan yang tidak selalu deterministik.
Mengamankan Secret dan Payment Credentials
Credential untuk payment API sebaiknya dikelola oleh sistem secret management yang sesuai dengan security architecture perusahaan, bukan disimpan di source code, prompt, spreadsheet, atau konfigurasi yang dapat diakses sembarang aplikasi.
Praktik yang penting mencakup enkripsi saat penyimpanan dan transmisi, pembatasan akses, rotasi credential, monitoring penggunaan, serta penghapusan atau pencabutan credential yang tidak lagi diperlukan. Untuk secure AI payment integration, AI seharusnya menerima capability, bukan secret. Artinya, model dapat meminta:
“Create a payment transaction for order X.”
Tetapi model tidak perlu mengetahui API key yang digunakan MCP server untuk mengirim request ke payment infrastructure.
Mengamankan Secret dan Payment Credentials
Salah satu kontrol paling sederhana tetapi penting adalah memisahkan sandbox dan production. Sandbox memungkinkan developer menguji integration, error handling, authorization, dan berbagai skenario transaksi tanpa langsung memproses transaksi production. DOKU sendiri menyediakan sandbox untuk pengujian pada produk seperti Checkout dan Embedded Wallet.
Untuk agentic payments, environment separation dapat dibuat lebih ketat. Agent yang sedang dalam tahap development sebaiknya hanya memiliki akses sandbox. Production capability diberikan setelah security review, testing, monitoring, dan approval selesai. Dengan cara ini, kesalahan tool call selama eksperimen tidak langsung menjadi transaksi finansial nyata.
Mengamankan Secret dan Payment Credentials
AI agent tidak selalu membutuhkan seluruh data transaksi. Jika agent hanya perlu mengetahui apakah pembayaran berhasil, berikan status seperti paid, pending, atau failed. Jangan mengirim data pelanggan atau informasi pembayaran yang tidak relevan. Prinsip ini disebut data minimization: hanya data yang dibutuhkan untuk menyelesaikan pekerjaan yang diteruskan ke agent.
Boundary ini penting karena output tool dapat masuk kembali ke context model. Semakin banyak data sensitif yang diberikan, semakin besar pula area yang perlu diamankan. Dalam sistem pembayaran, perlindungan data dan informasi juga menjadi bagian dari standar keamanan sistem informasi yang diperhatikan dalam regulasi Bank Indonesia.
Mengamankan Secret dan Payment Credentials
Tidak semua transaksi sebaiknya dieksekusi AI secara otomatis. Untuk transaksi dengan nominal tinggi, beneficiary baru, refund besar, atau aktivitas yang dianggap berisiko, bisnis dapat menerapkan human-in-the-loop. Contohnya:
- AI membuat payment instruction
- Sistem melakukan risk check
- User/finance approval
- Payment execution.
AI tetap memberikan efisiensi, tetapi keputusan final untuk aktivitas berisiko tinggi tetap berada pada manusia atau policy engine. Pendekatan ini sangat relevan untuk perusahaan yang baru mulai menerapkan AI agent pada payment workflow.
Memastikan Auditability dan Transaction Traceability
Setiap tindakan agent yang berkaitan dengan pembayaran idealnya dapat ditelusuri. Log setidaknya perlu membantu menjawab:
1. Siapa yang meminta tindakan?
2. Agent apa yang menjalankan?
3. Tool apa yang dipanggil?
4. Kapan request terjadi?
5. Parameter penting apa yang digunakan?
6. Apa hasilnya?
7. Apakah ada approval?
Audit trail tidak hanya berguna ketika terjadi fraud. Data tersebut juga membantu developer melakukan debugging, security team melakukan investigation, dan finance melakukan reconciliation. DOKU menyediakan dashboard dan reporting untuk membantu bisnis memantau aktivitas transaksi.
Menyiapkan Incident Response dan Credential Revocation
Security architecture harus mengasumsikan bahwa credential, token, atau agent dapat suatu saat disalahgunakan. Karena itu, perusahaan membutuhkan revocation flow yang jelas. Misalnya, ketika ditemukan aktivitas mencurigakan, sistem dapat:
- mencabut token agent
- menonaktifkan payment tool
- memblokir credential terkait
- menghentikan transaksi yang belum dieksekusi
- melakukan investigasi berdasarkan audit log
- melakukan credential rotation
- mengaktifkan kembali akses setelah security review
Kecepatan revocation sama pentingnya dengan kemampuan mendeteksi insiden. Bank Indonesia juga menempatkan respons dan pemulihan insiden siber sebagai bagian dari kerangka keamanan dan ketahanan siber.
Baca juga: AI Agent yang Bisa Verifikasi Pembayaran Sendiri?
FAQ Keamanan Agentic Payments dan MCP
Apakah MCP otomatis membuat pembayaran aman?
Tidak. MCP merupakan protokol komunikasi antara AI application dan MCP server. Security architecture tetap harus menentukan authentication, authorization, credential handling, data access, dan transaction policy.
Apa perbedaan MCP authentication payment dan authorization?
Authentication menjawab “siapa yang mengakses?”, sedangkan authorization menjawab “apa yang boleh dilakukan?”. Keduanya dibutuhkan untuk membangun akses pembayaran yang aman.
Apakah AI agent sebaiknya memiliki API key payment?
Sebaiknya credential tidak diberikan langsung kepada model. Gunakan credential boundary sehingga MCP server atau service layer menangani secret dan agent hanya mendapatkan capability yang diperlukan.
Kapan human approval diperlukan?
Human approval sangat relevan untuk transaksi berisiko tinggi, seperti nominal besar, refund tertentu, perubahan beneficiary, atau aktivitas yang berada di luar pola normal bisnis.
Apakah DOKU sudah menyediakan MCP payment integration?
Ya. DOKU menyediakan DOKU MCP Server resmi yang menghubungkan API pembayaran DOKU dengan aplikasi dan agen AI, dengan lebih dari 30 tool untuk membuat payment link dan checkout link, memproses pembayaran langsung (Virtual Account, QRIS, kartu, e-wallet, PayLater, dan gerai ritel), serta mengecek transaksi dan mengelola data pelanggan. Panduan integrasinya tersedia untuk Visual Studio Code, Cursor, Claude Code/Claude Desktop, n8n, serta library Python dan JavaScript (LangChain), dengan akses uji lewat sandbox dan akses produksi melalui pengajuan formulir. MCP Server juga dapat dipanggil dari backend tanpa AI, mendukung RBAC per tool, rate limit, kuota, dan logging per API key, sementara validasi dan otorisasi tetap perlu diterapkan di sisi aplikasi Anda.
DOKU untuk Mendukung Kebutuhan Pembayaran Bisnis Anda
Membangun secure MCP payment access bukan hanya persoalan menghubungkan AI agent ke API pembayaran. Bisnis perlu memikirkan identity, permission, credential boundary, least privilege, environment separation, data minimization, approval, auditability, hingga revocation.
Dengan DOKU Agentic Payment, bisnis dapat menghubungkan AI agent dengan kapabilitas pembayaran DOKU, sehingga proses transaksi dapat menjadi bagian dari workflow berbasis AI.
Sebagai Power Up atau integrasi lanjutan dalam ekosistem layanan payment gateway DOKU, solusi ini ditujukan bagi merchant yang ingin mengembangkan kapabilitas pembayaran berbasis AI. Bisnis dapat memilih produk pembayaran utama sesuai kebutuhan, seperti DOKU Checkout untuk Hosted Payment Gateway, DOKU Direct API untuk Self-Hosted Payment Gateway, DOKU Plugin untuk e-commerce, hingga DOKU Payment Link dan katalog online melalui DOKU Digital Catalog tanpa integrasi teknis. Untuk menggunakan DOKU Agentic Payment, merchant juga perlu menyiapkan AI assistant atau AI agent yang kompatibel dengan MCP Server.
Sebagai pionir payment gateway sejak 2007, DOKU telah berkembang menjadi payment fintech company yang mendukung lebih dari 300.000 bisnis, dengan layanan after-sales proaktif dan customer service 24/7. Hubungi tim Sales DOKU untuk konsultasi kebutuhan DOKU Agentic Payment bagi bisnis Anda.


